Een penetratietest is een test waarbij één of meerdere netwerken, (web) applicaties, API’s & mobiele Apps of hardware apparaten worden getest op kwetsbaarheden. Het doel hiervan is het nabootsen van een aanval van een echte hacker om het niveau van de informatiebeveiliging te verhogen. Dit artikel is voor het laatste bijgewerkt op 09-04-2025.
Een penetratietest, vaak ook “pentest” genoemd, is een gecontroleerde en ethische hackpoging op een systeem, netwerk of applicatie. Het doel is om beveiligingslekken en zwakke plekken bloot te leggen die in de praktijk door cybercriminelen misbruikt kunnen worden.
Tijdens een penetratietest wordt er gekeken naar onder andere:
De resultaten van een penetratietest helpen organisaties niet alleen bij het dichten van beveiligingslekken, maar ook bij het versterken van hun algehele securitystrategie. Het uiteindelijke doel is om de digitale weerbaarheid te verhogen en de kans op datalekken of cyberaanvallen te minimaliseren.
Door het uitvoeren van een penetratietest krijg je direct inzicht op de kwetsbaarheden binnen jouw organisatie. Zo’n pentest bootst namelijk een aanval van een kwaadaardige hacker na, waardoor je jouw organisatie vanuit het perspectief van een hacker kunt bekijken.
Bij Surelock zijn de hackers OSCP-gecertificeerd en bezitten ze de laatste technieken uit de branche. Bovendien is Surelock ook lid van Cyberveilig Nederland, dé belangenorganisatie voor een optimaal ondernemingsklimaat voor cybersecuritybedrijven.
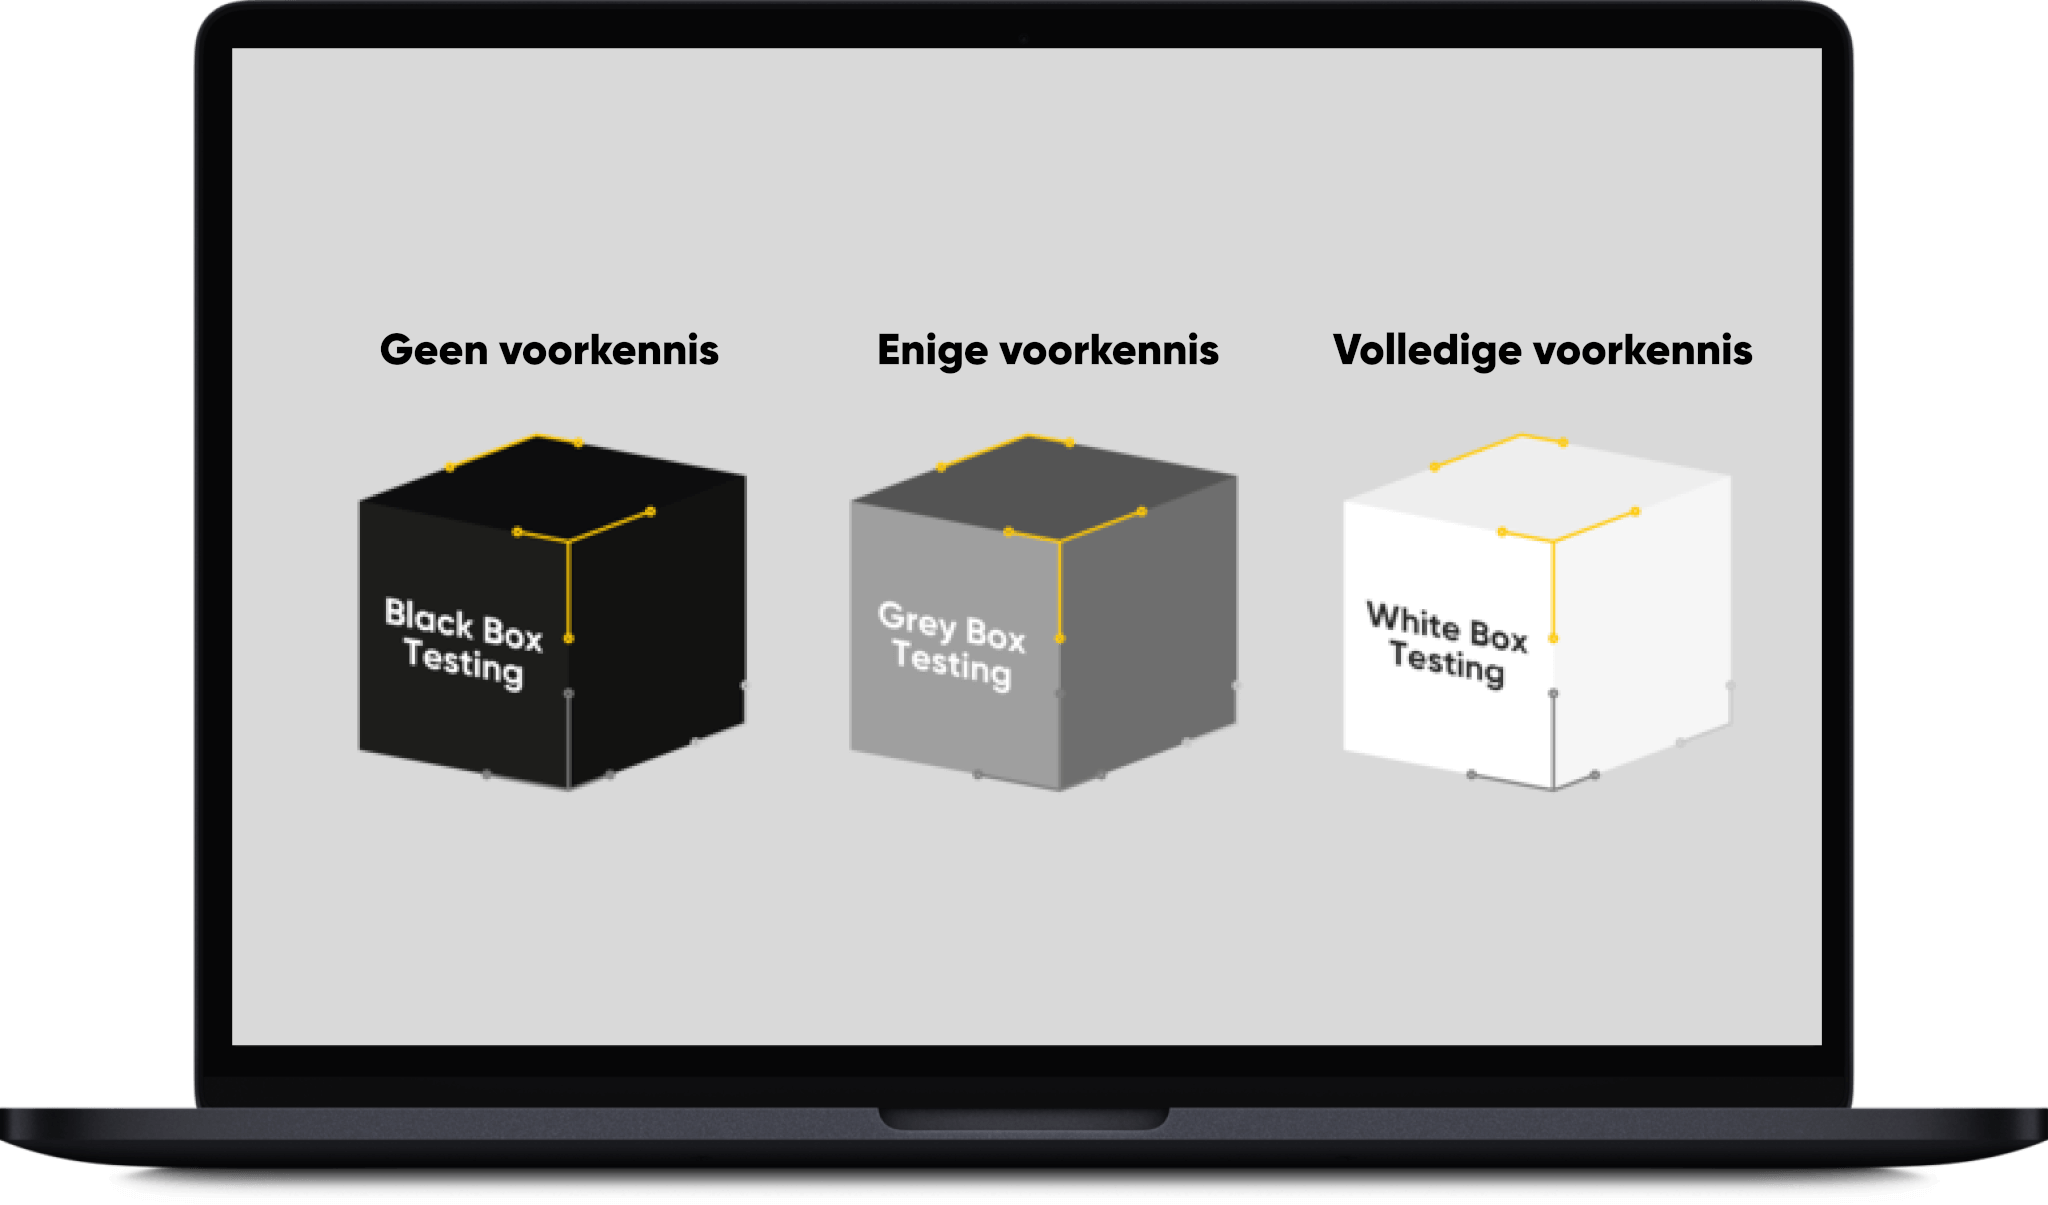
Binnen penetratietesten zijn er drie verschillende methodieken: black box pentest, grey box pentest en een white box pentest. Elke methodiek hanteert een unieke aanvalsmethodiek. Bijvoorbeeld, val je de organisatie aan met vooraf versterkt informatie, of geef je de hacker helemaal geen informatie voorafgaand aan de test. Door een specifieke methodiek te kiezen, zorg je ervoor dat de scope van de penetratietest zeer scherp is en dat je scenario’s test die daadwerkelijk kunnen plaatsvinden.
Penetratietesten zijn er in verschillende vormen, afhankelijk van wat je organisatie wilt testen en beschermen. Een netwerkpenetratietest richt zich bijvoorbeeld op de servers, routers, firewalls en andere netwerkcomponenten. Het doel is om zwakke plekken in de infrastructuur te ontdekken voordat kwaadwillenden dit doen.
Daarnaast zijn er webapplicatie-penetratietesten, waarbij de focus ligt op websites en online diensten. Hierbij wordt gekeken naar kwetsbaarheden zoals SQL-injecties, cross-site scripting (XSS) of onvoldoende beveiligde gebruikersauthenticatie. Voor organisaties die ook fysieke apparaten en hardware gebruiken, kan een hardwarepenetratietest uitkomst bieden. Dit type test onderzoekt bijvoorbeeld IoT-apparaten, printers of andere slimme apparaten op mogelijke beveiligingslekken.
Tot slot bestaan er social engineering-tests, waarbij niet de systemen maar de medewerkers worden getest. Hierbij proberen ethische hackers via phishing of andere psychologische trucs toegang te krijgen tot systemen, om bewustwording en preventie te vergroten. Door een combinatie van deze penetratietesten uit te voeren, krijgt jouw organisatie een compleet beeld van de risico’s en kan je gericht maatregelen nemen om de beveiliging te versterken.
Het uitvoeren van een penetratietest is en blijft in alle gevallen mensenwerk. Er wordt namelijk een fictieve hacker ingezet om jouw organisatie grondig te onderzoeken, op dezelfde manier als een daadwerkelijke hacker zou doen. De kwaliteit van de hacker hangt dus nauw samen met de vaardigheden van de ethische hackers. Bij Surelock bieden we onze ethische hackers de mogelijkheid om voortdurend te blijven groeien, zowel in het werkveld als in testomgevingen zoals Hack The Box. Op deze manier blijven onze ethische hackers op de hoogte van de laatste trends in cybercrime-wereld anno 2025.

 Vragen? Bel gerust naar 0348 796 146
